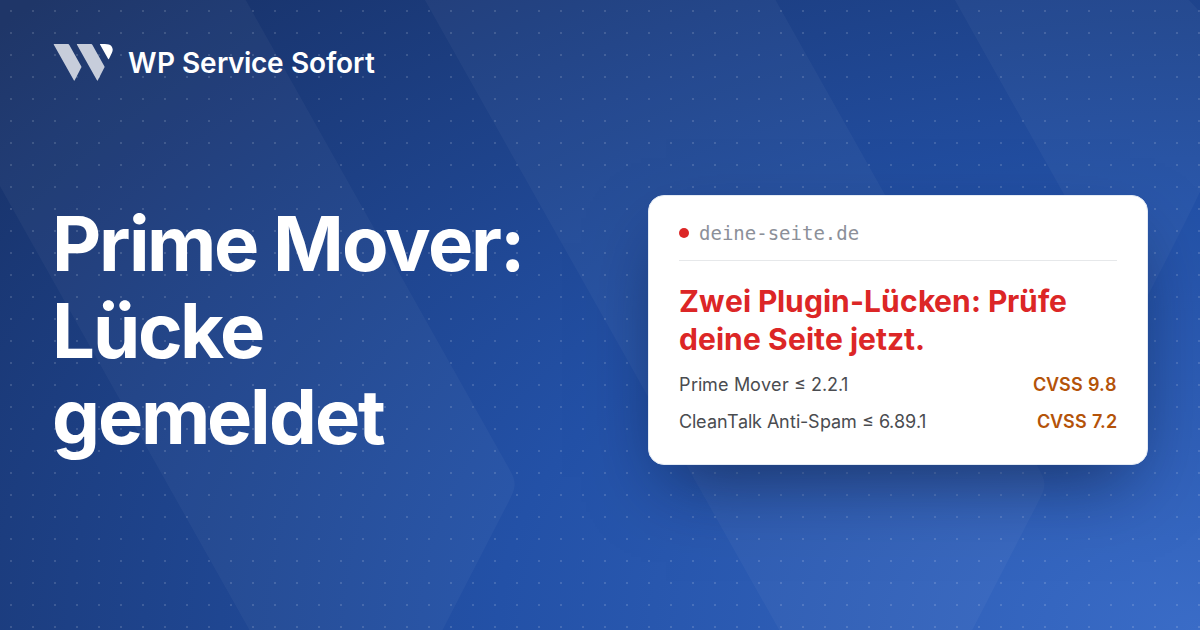
Zwei verbreitete Plugins haben Sicherheitslücken, die Fremde ohne Login ausnutzen könnten: Prime Mover (Umzug und Backup) und CleanTalk Anti-Spam. Betroffen sind alle, die eine ältere Version einsetzen. Wichtigste Aktion: beide Plugins nach einem Backup auf die aktuelle Version bringen.
Prime Mover: Umzugs-Plugin nimmt manipulierte Daten an
Worum geht’s: Prime Mover (prime-mover) ist das Plugin, mit dem du deine Website sicherst und auf einen anderen Server umziehst. Fremde können beim Umzugsvorgang präparierte Daten einschleusen, die die Seite dann falsch verarbeitet (Fachbegriff: PHP Object Injection). Wordfence stuft die Lücke als kritisch ein (CVSS 9.8, also sehr ernst).
Bist du betroffen: Ja, wenn du Version 2.2.1 oder älter nutzt. Ein Login ist nicht nötig, jeder Besucher deiner Seite könnte es versuchen. Laut wordpress.org hat das Plugin rund 10.000 aktive Installationen, die aktuelle Version ist 2.2.2.
Das Changelog von Version 2.2.2 nennt eine Härtung gegen genau diese Art von Lücke und führt Civitasmass/Wordfence als Urheber auf. Die konkrete Meldung steht dort nicht, die Zuordnung ergibt sich nur aus der Lückenart. Bisher meldet keine der Quellen, dass die Lücke bereits angegriffen wird.
Was deiner Website passieren kann: Wie schwer es wird, hängt davon ab, welcher weitere Code auf deiner Seite läuft. Im schlimmsten Fall kann Folgendes passieren:
- Fremde könnten die Kontrolle über deine Seite übernehmen, auch über gesicherte Kopien deiner Inhalte.
- Gespeicherte Daten, etwa Anfragen oder Kundendaten, könnten nach außen gelangen. Dann kann eine DSGVO-Meldepflicht greifen.
- Die Seite könnte Fehler zeigen oder ganz ausfallen.
- Der Hoster könnte die Seite sperren, falls darüber Spam oder Malware verteilt wird.
Wie dringend: Sofort. Die Lücke ist sehr ernst und braucht keinen Login.
Das solltest du tun:
- Lege ein Backup an, auch ein Hoster-Backup zählt.
- Aktualisiere Prime Mover auf Version 2.2.2 oder neuer.
- Brauchst du das Plugin nur selten für Umzüge, lösche es und installiere es bei Bedarf neu.
Ebenfalls diese Woche
CleanTalk Anti-Spam (cleantalk-spam-protect): Das Plugin hält Spam aus Formularen und Kommentaren fern. Laut Wordfence kann jeder Besucher über die Anmeldung neuer Nutzer Schadcode hinterlegen. Dieser läuft später im Browser von Personen, die die gespeicherten Daten ansehen, zum Beispiel ein Admin (Fachbegriff: Cross-Site-Scripting). Das ist ernst (CVSS 7.2), ein Login ist nicht nötig, die Kennung lautet CVE-2026-109198. Betroffen ist Version 6.89.1 und älter, sicher ist Version 6.90, die laut wordpress.org zuletzt am 22. Oktober 2026 aktualisiert wurde. Rund 200.000 Seiten nutzen das Plugin. Im schlimmsten Fall könnten Besucher auf Betrugsseiten umgeleitet werden oder ein Admin könnte seinen Zugang verlieren, wenn er die präparierte Seite öffnet. Dringlichkeit: Sofort.
Was du jetzt tun solltest
- Lege zuerst ein vollständiges Backup deiner Seite an.
- Aktualisiere Prime Mover auf Version 2.2.2 oder neuer, danach CleanTalk Anti-Spam auf Version 6.90 oder neuer.
- Schau unter Benutzer nach Admin-Konten, die du nicht kennst, und entferne sie.
- Lösche Plugins, die du nicht nutzt, statt sie nur zu deaktivieren.
Was noch offen ist
Die Wordfence-Seite zu Prime Mover war nicht lesbar. Titel, Bewertung und betroffene Versionen stammen aus der vorliegenden Meldung. Eine CVE-Kennung dafür gibt es bisher nicht, und der Hersteller hat nicht ausdrücklich bestätigt, dass Version 2.2.2 genau diese Lücke schließt. Aktualisiere trotzdem.
Quellen
Brauchst du Hilfe bei diesem Thema?
Wir prüfen deine Seite und sagen dir ehrlich, was sie wirklich braucht: Erstanalyse kostenlos.