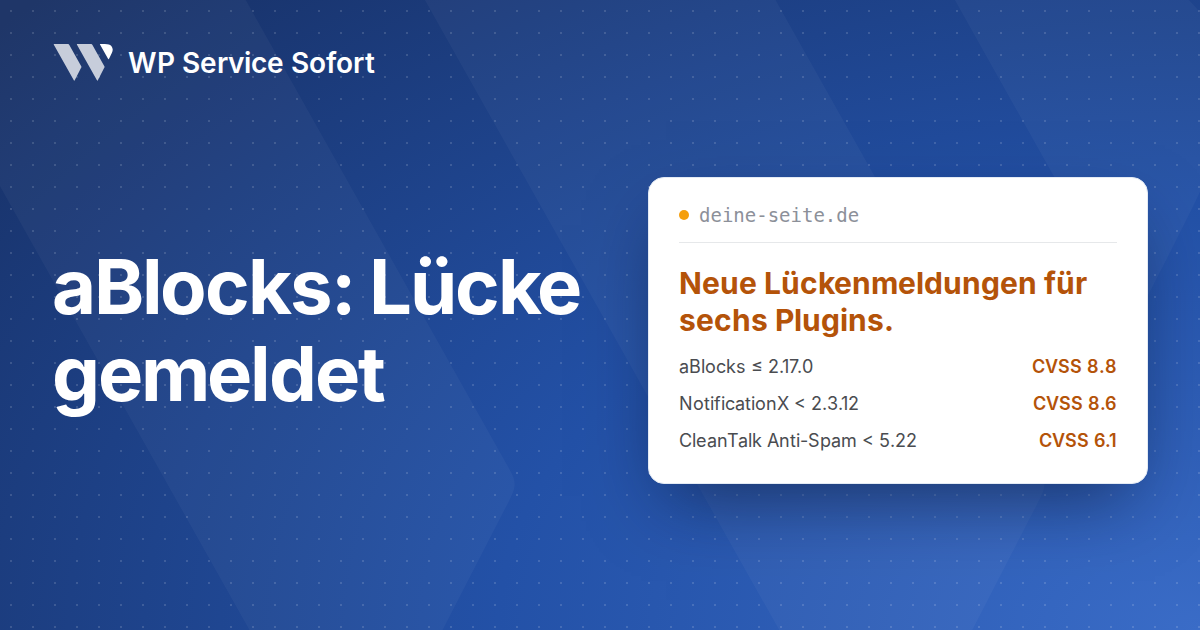
Für sechs Plugins liegen Lückenmeldungen vor. Am wichtigsten ist aBlocks: Dort könnte ein Konto mit niedrigen Rechten sich Admin-Rechte verschaffen. Aktualisiere aBlocks auf Version 2.18.0. NotificationX ist sogar ohne Login angreifbar und sollte ebenfalls sofort ein Update bekommen.
aBlocks: Einfaches Konto könnte volle Kontrolle bekommen
Worum geht’s: aBlocks erweitert den Block-Editor um Bausteine für Formulare, Popups, Animationen und Benutzer-Dashboards. Laut Wordfence kann ein angemeldeter Nutzer damit mehr Rechte bekommen, als ihm zustehen (Fachbegriff: Rechteausweitung). Die Einstufung ist ernst (CVSS 8.8), die Kennung lautet CVE-2026-110018.
Bist du betroffen: Ja, wenn du aBlocks in Version 2.17.0 oder älter nutzt. Version 2.18.0 schließt die Lücke und ist laut wordpress.org die aktuelle Version. Der Angreifer braucht ein Konto mit mindestens Contributor-Rechten (auf Deutsch: Mitarbeiter). Wenn nur du dich einloggen kannst, ist das Risiko deutlich kleiner. Laut wordpress.org ist das Plugin auf rund 2.000 Seiten aktiv. Ob die Lücke schon ausgenutzt wird, sagt keine Quelle.
Was deiner Website passieren kann:
- Ein normales Konto könnte im schlimmsten Fall zum Admin-Konto werden. Dann hätte ein Fremder volle Kontrolle über die Seite.
- Formulare, Popups und Dashboards, die du mit dem Plugin gebaut hast, könnten verändert werden. Eingehende Anfragen könnten dann bei Fremden landen.
- Gespeicherte Nutzer- und Kundendaten könnten nach außen gelangen. Dann kann eine DSGVO-Meldepflicht greifen.
- Die Seite könnte Fehler zeigen oder offline gehen.
Wie dringend: Diese Woche. Die Lücke ist ernst, aber ohne Konto kommt niemand heran. Ziehe das Update vor, wenn sich bei dir Fremde registrieren können oder viele Personen Contributor-Rechte haben.
Das solltest du tun:
- Erstelle ein Backup und aktualisiere aBlocks auf Version 2.18.0 oder neuer.
- Prüfe unter Benutzer, ob unbekannte Admin-Konten aufgetaucht sind.
- Lösche Konten, die du nicht kennst oder nicht mehr brauchst.
Ebenfalls diese Woche
NotificationX blendet Verkaufs-Hinweise und Social-Proof-Popups ein. WPScan meldet, dass Fremde ohne Login die Datenbank der Seite manipulieren könnten (Fachbegriff: SQL-Injection). Betroffen sind Versionen vor 2.3.12, der Eintrag stammt vom 28. Februar 2022. WPScan stuft ihn als ernst ein (CVSS 8.6), laut wordpress.org nutzen rund 30.000 Seiten das Plugin. Im schlimmsten Fall könnten E-Mail-Adressen und Passwort-Hashes ausgelesen werden, was ein Datenschutzvorfall wäre. Die aktuelle Version im Verzeichnis ist 3.3.5. Dringlichkeit: Sofort.
CleanTalk Anti-Spam (cleantalk-spam-protect) hält Spam-Kommentare und Spam-Anfragen von deiner Seite fern. WPScan meldet für Versionen vor 5.22 eine Lücke, über die präparierte Links Schadcode im Browser eines Besuchers oder Admins ausführen könnten (Fachbegriff: Cross-Site-Scripting). Ein Login ist nicht nötig, aber jemand müsste auf einen solchen Link klicken. WPScan bewertet sie als mittel (CVSS 6.1). Der Eintrag vom 25. August 2015 ist dort nicht als geprüft markiert. Besucher könnten auf Betrugsseiten landen, ein Admin könnte seinen Zugang verlieren. Rund 200.000 Seiten nutzen das Plugin, aktuell ist Version 6.90. Dringlichkeit: Diese Woche.
Strong Testimonials zeigt Kundenbewertungen auf deiner Seite an. Laut WPScan fehlten bei mehreren Funktionen Prüfungen, ob der Nutzer überhaupt etwas ändern darf. Der Text von Wordfence nennt Konten mit Abonnenten-Rechten. Auch eine gefälschte Anfrage (Fachbegriff: CSRF) genügt, wenn ein Seitennutzer auf einen präparierten Link klickt. Als Folge nennt Wordfence, dass Bewertungen hinzugefügt werden können. Fremde könnten also ohne dein Wissen Inhalte auf deiner Seite anlegen. Betroffen sind Versionen vor 2.51.3 (Eintrag vom 30. Juni 2021), eine CVSS-Einstufung gibt es nicht. Rund 80.000 Seiten nutzen das Plugin, aktuell ist Version 3.3.15. Dringlichkeit: Wartungstermin.
User Profile Builder (profile-builder) ist das Plugin für Registrierungsformulare und Nutzerprofile. WPScan meldet für Versionen vor 3.5.1 dieselbe Art Lücke wie bei CleanTalk, ebenfalls über präparierte Links. WPScan stuft sie als mittel ein (CVSS 4.7, Eintrag vom 10. August 2021). Ob ein Login nötig ist, steht in keiner Quelle. Im schlimmsten Fall könnten Besucher umgeleitet oder Admin-Zugänge abgegriffen werden. Rund 40.000 Seiten nutzen das Plugin, aktuell ist Version 4.0.5. Dringlichkeit: Wartungstermin.
Addon Elements for Elementor (addon-elements-for-elementor-page-builder) ergänzt den Seitenbaukasten Elementor um zusätzliche Bausteine. WPScan meldet für Versionen vor 1.6.4 dieselbe Art Lücke in den Admin-Seiten. Ein Angreifer müsste einen Administrator dazu bringen, einen präparierten Link zu öffnen, dann könnte Schadcode in dessen Browser laufen und im schlimmsten Fall der Admin-Zugang in falsche Hände geraten. WPScan stuft das als gering ein (CVSS 3.5, Eintrag vom 9. September 2020). Der Fund geht laut WPScan auf Antony Garand von Sucuri zurück. Rund 80.000 Seiten nutzen das Plugin, aktuell ist Version 1.15. Dringlichkeit: Wartungstermin.
Was du jetzt tun solltest
- Lege vor jedem Update ein vollständiges Backup an.
- Aktualisiere in dieser Reihenfolge: NotificationX, aBlocks, CleanTalk Anti-Spam, danach Strong Testimonials, User Profile Builder und Addon Elements for Elementor.
- Prüfe unter Benutzer, ob unbekannte Admin-Konten existieren, vor allem wegen der Lücke in aBlocks.
- Lösche Plugins, die du nicht nutzt, statt sie nur zu deaktivieren.
- Schau nach dem Update kurz, ob Formulare, Popups und Bewertungen noch funktionieren.
Was noch offen ist
Bei NotificationX, CleanTalk, Strong Testimonials und Profile Builder stützt sich die Angabe zur reparierten Version vor allem auf WPScan. Eine Bestätigung der Hersteller liegt nicht vor. Für diese vier Plugins und für Addon Elements gibt es keine CVE-Kennung, bei Strong Testimonials auch keine CVSS-Einstufung. Beim Profile Builder und bei Addon Elements fehlt die Angabe, ob ein Login nötig ist. Ob eine der Lücken bereits ausgenutzt wird, sagt keine Quelle.
Quellen
- Wordfence zu aBlocks
- CVE-2026-110018
- aBlocks auf wordpress.org
- WPVulnerability zu aBlocks
- WPScan zu NotificationX
- NotificationX auf wordpress.org
- WPScan zu CleanTalk Anti-Spam
- CleanTalk Anti-Spam auf wordpress.org
- WPScan zu Strong Testimonials
- WPVulnerability zu Strong Testimonials
- Readme von Strong Testimonials 2.51.3
- Strong Testimonials auf wordpress.org
- WPScan zu Profile Builder
- Profile Builder auf wordpress.org
- WPScan zu Addon Elements for Elementor
- Sucuri-Blog zu Lücken in Admin-Seiten
- Addon Elements for Elementor auf wordpress.org
Brauchst du Hilfe bei diesem Thema?
Wir prüfen deine Seite und sagen dir ehrlich, was sie wirklich braucht: Erstanalyse kostenlos.